

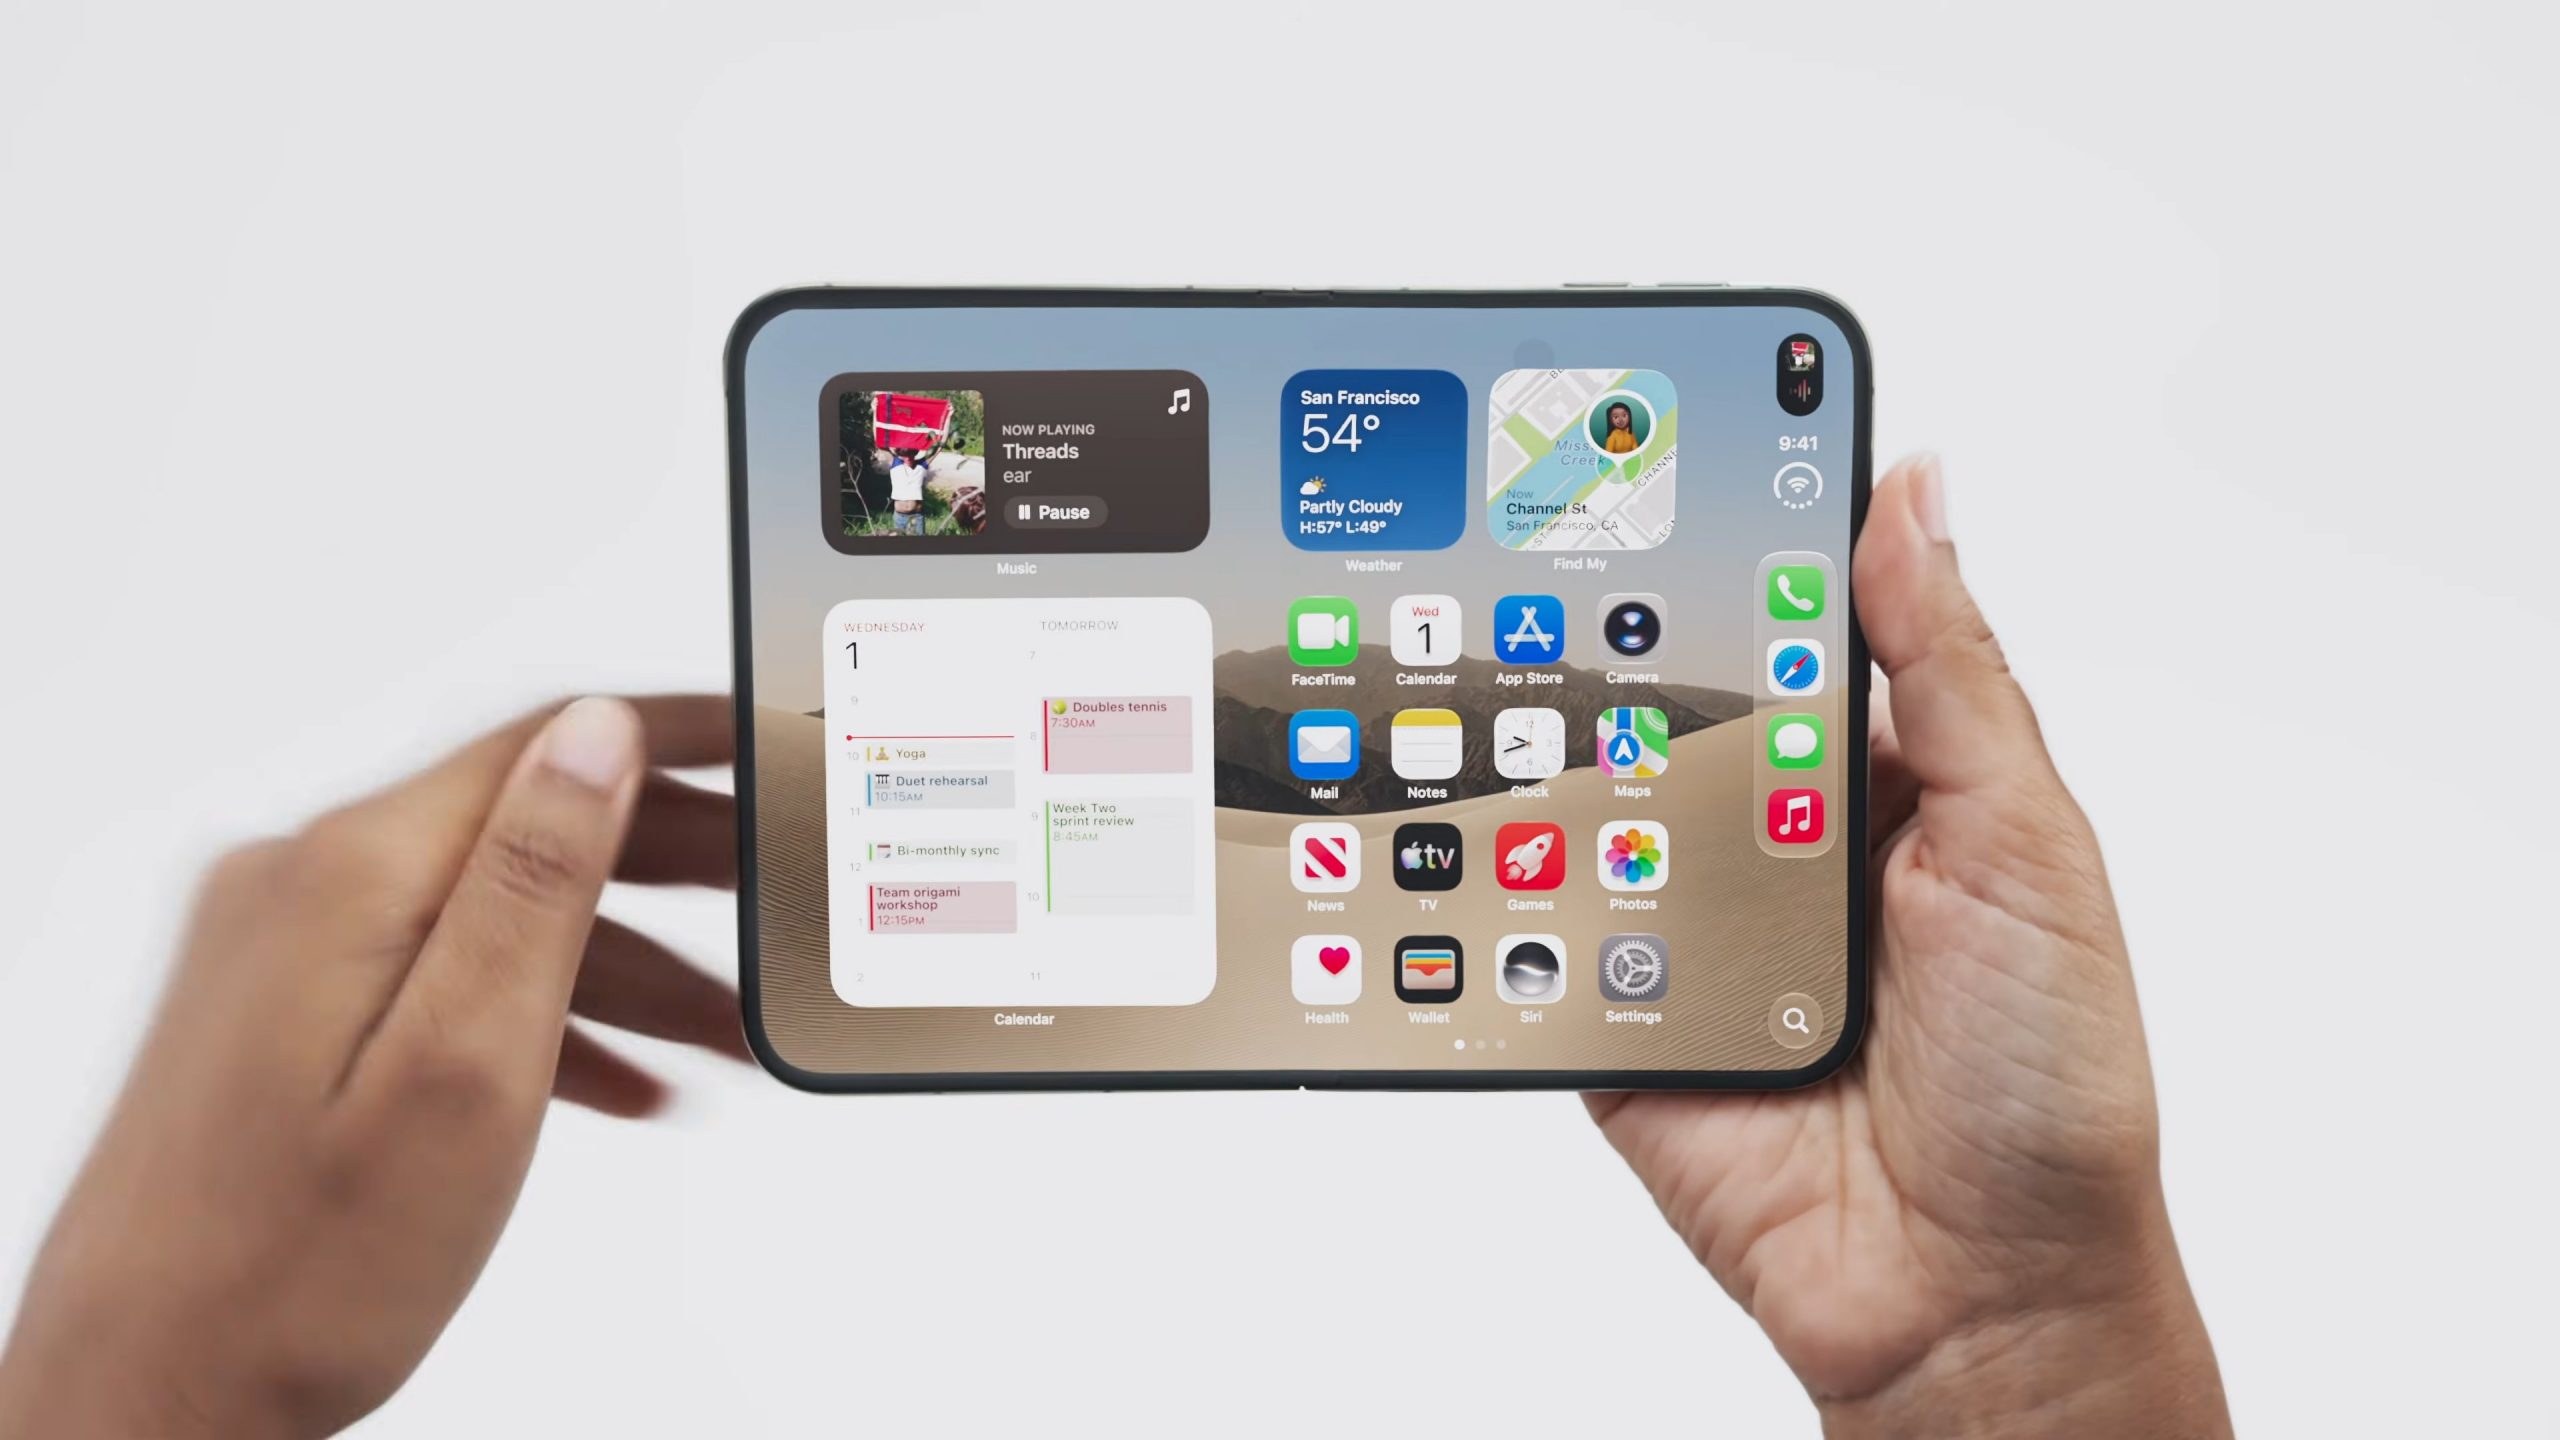
Metapos.id, Jakarta – Situs penipuan berkedok pre-order iPhone Duo ditemukan berupaya mencuri data pengguna iPhone. Situs tersebut menawarkan potongan harga US$500 atau voucher senilai US$500 untuk menarik korban.
Penipuan ini ditemukan peneliti keamanan Malwarebytes. Padahal, Apple menyatakan pre-order iPhone Duo baru dibuka pada 16 Oktober dan penjualan di toko dimulai pada 23 Oktober.
Dilansir dari berbagai sumber situs palsu tersebut memanfaatkan rangkaian eksploitasi celah keamanan bernama DarkSword. Serangan ini dapat membuat perangkat berisiko disusupi tanpa korban perlu mengeklik tombol atau memasukkan informasi apa pun, Jumat (02/20/2026).
Malwarebytes menyebut serangan tersebut menyasar iPhone yang menjalankan iOS 18.4 hingga iOS 18.6.2. Peneliti tidak menemukan entri untuk iPad maupun Mac dalam kode eksploitasi yang digunakan.
Situs penipuan itu dibuat menyerupai halaman resmi Apple, mulai dari logo, jenis huruf hingga gaya bahasa. Situs tersebut bahkan mencantumkan keterangan hak cipta Apple, meski tautan privasi, ketentuan dan kebijakan penjualan tidak mengarah ke mana pun.
Tombol “Claim $500 Voucher” kemudian mengarahkan pengunjung ke formulir pemesanan. Ada sejumlah kejanggalan dalam formulir tersebut, termasuk pilihan warna natural titanium yang disebut tidak sesuai dengan iPhone Duo.
Formulir juga menawarkan ukuran 6,3 inci dan 6,9 inci. Padahal, iPhone Duo disebut memiliki ukuran 7,6 inci ketika dibuka dan 5,4 inci saat dilipat.
Pengunjung yang mengirim formulir akan mendapat pesan “Pre-Order Successful”. Namun, Malwarebytes menyebut pencurian data sudah dimulai sejak halaman berbahaya tersebut dimuat di peramban.
Data yang dapat menjadi sasaran meliputi kata sandi, pesan, riwayat panggilan, kontak, pesan suara, email, foto, informasi aplikasi, data dompet kripto hingga catatan di Apple Notes.
Jika menggunakan peramban selain Safari, situs tersebut akan menampilkan halaman “Browser Restricted” dan meminta korban membuka Safari. Peramban bawaan Apple itu digunakan sebagai jalur untuk menjalankan eksploitasi DarkSword.
Langkah Jika Telanjur Membuka Situs
Pengguna yang telanjur membuka situs tersebut disarankan segera memperbarui iPhone dan memulai ulang perangkat. Menurut Malwarebytes, kode pencuri data tidak kembali berjalan setelah ponsel dinyalakan ulang.
Namun, langkah tersebut tidak dapat mengembalikan data yang sudah dicuri sebelum perangkat dimulai ulang. Pengguna juga disarankan mengganti kata sandi yang berpotensi terpapar menggunakan perangkat tepercaya.
Prioritaskan akun email, Apple, perbankan, kripto dan layanan keuangan lainnya. Pengguna juga disarankan mengaktifkan autentikasi dua faktor.
Bagi pemilik dompet kripto di iPhone yang terdampak, Malwarebytes menyarankan membuat dompet baru dengan frasa pemulihan baru dan memindahkan dana ke dompet tersebut. Pemilik akun bursa kripto juga diminta segera mengamankan akun dan menghubungi penyedia layanan.